02 November 2014
Setting Transmission Daemon di Debian
Sempat bingung ketika mencari setting torrent debian, masalahnya ambigu. Terdapat dua setting di dua tempat, yaitu :
~/.config/transmission-daemon/settings.json
dan
/etc/transmission-daemon/settings.json
Sudah diobrak-abrik habis-habisan tuh setting yang pertama, mulai dari mematikan whitelist,rpc-enable dirubah, sampai membolehkan semua koneksi luar tetap saja tidak bisa juga.
Solusinya ketemu DISINI.
Hmmh, akhirnya ketemu tanya jawab di bagian paling akhir, saya ikuti semua petunjuk dari awal diskusi, hingga selesai. Dan di bagian paling akhir ketemu benang ijonya (biar gak merah terus), yakni kesalahan menangani file config-nya yang semestinya di folder /etc yang di edit di folder /.config.
Dan secara gamblang sebenarnya sudah tertera DISINI.
Jika bingung untuk ngasih enable whitelistnya, kasih saja "127.0.0.1 0.0.0.0 *.*.*.*" Biar kena semua tuh alamat dan biar daemonnya sendiri yang mikir mau pilih yang mana, hahahaha .....
Salam dua jari!


23 Oktober 2014
Membuat Cloud Drive Sendiri

Sempat bertanya-tanya bagaiamana caranya membuat cloud drive seperti di dropbox atau amazon.
Pencarian pun dilakukan, dan membuahkan hasil. Yang pertama pilihan adalah jatuh pada seafile, karena itu yang langsung aku temukan :D, dan menurut kabar cukup mudah konfigurasinya dan client-nya juga kompatibel hampir dengan semua perangkat.
Enaknya lagi, cloud drive ini bisa buat kolaborasi kerja layaknya di google drive. Untuk versi online kita harus punya VPS (linux maupun windows) dan (optional) Domain.
Proses instalasinya cukup mudah, kita tinggal mengikuti wizard dan mengisi sesuai yang diminta saat instalasi berjalan.
Silahkan ke halaman UNDUHAN seafile baik server maupun client semuanya sudah lengkap ada disana.
Referensi: pencarian dari berbagai sumber.
07 September 2014
Akses Internet Ubuntu Server via Proxy
Sempat bingung ketika mau update apt via cli di ubuntu server. Pasalnya akses internet harus melalui proxy server karena instalasi ubuntu di virtual mesin. Pencarian pun dilakukan melalui mbah gugel. Dan ketemu clue-nya, begini :
Buka file /etc/environment dan tambahkan :
http_proxy="http://myproxy.server.com:8080/"
https_proxy="http://myproxy.server.com:8080/"
ftp_proxy="http://myproxy.server.com:8080/"
no_proxy="localhost,127.0.0.1,localaddress,.localdomain.com"
HTTP_PROXY="http://myproxy.server.com:8080/"
HTTPS_PROXY="http://myproxy.server.com:8080/"
FTP_PROXY="http://myproxy.server.com:8080/"
NO_PROXY="localhost,127.0.0.1,localaddress,.localdomain.com"
Ganti myproxy.server.com dengan alamat proxy dan 8080 dengan port yang sesuai.
Tambahkan lagi pada /etc/apt/apt.conf.d/ sebuah file bernama 95proxies dan isikan kode berikut :
Acquire::http::proxy "http://myproxy.server.com:8080/"; Acquire::ftp::proxy "ftp://myproxy.server.com:8080/"; Acquire::https::proxy "https://myproxy.server.com:8080/";Jika cara diatas tidak berhasil, coba tambahkan file /etc/apt/apt.conf dan isi dengan : Acquire::http::Proxy "http://xx.xx.xx.xx:8080";
Semoga berhasil.
Untuk membangun proxy bisa merujuk ke SINI.
Untuk repo lokal bisa merusuk ke SINI.
24 April 2014
Catatan Seputar Squid

cache_peer parentcache.foo.com parent 3128 0 no-query default
never_direct allow all
Dengan config ini, jika parent cache gagal atau tidak merespon, maka semua request akan menampilkan pesan error.
Jika kita ingin membolehkan untuk menggunakan direct connection ketika parent proxy down kita bisa menggunakan pendekatan :
cache_peer parentcache.foo.com parent 3128 0 no-query
prefer_direct off
nonhierarchical_direct off
Perintah prefer_direct off memerintahkan Squid untuk mencoba request pertama ke parent.
2. Membelokkan request domain tertentu saja
cache_peer parentcache1.foo.com parent 3128 3130
cache_peer parentcache2.foo.net parent 3128 3130
cache_peer parentcache3.foo.com sibling 3128 3130
cache_peer parentcache4.foo.net sibling 3128 3130
cache_peer_domain parentcache1.foo.com .google.com .yahoo.com
cache_peer_domain parentcache2.foo.net .vimeo.com .youtube.com
cache_peer_domain parentcache3.foo.com .id .go.id .web.id .co.id
cache_peer_domain parentcache4.foo.net   .uk .de .fr .no .se .it
Jika tidak menggunakan cache_peer bisa menggunakan directive :
acl INSIDE dstdomain .mydomain.com
always_direct allow INSIDE
never_direct allow all
Maka INSIDE akan selalu dibelokkan ke mydomain.com sedang yang lainnya direct.
Atau menggunakan IP internal dengan directive :
acl INSIDE_IP dst 192.168.0.1/24
always_direct allow INSIDE_IP
never_direct allow all
Contoh lain dari always_direct access list.
Misal, Jika kita ingin squid agar connect secara direct ke hotmail.com server, kita bisa menggunakan perintah berikut di config file:
acl hotmail dstdomain .hotmail.com
always_direct allow hotmail
3. Anonymizer
Jika kita memilih untuk menggunakan anonymizer kita harus memberi perintah opsi forwarded_for untuk mencegah client terungkapkan. Lupa untuk mematikan opsi forwarded_for akan mengurangi efektifitas dari anonymizer. Terakhir jika kita memfilter User-Agent header menggunakan opsi fake_user_agent dapat mencegah masalah beberapa user sebagaimana beberapa situs membutuhkan User-Agent header.
NB: Squid harus di built dengan konfigurasi --enable-http-violations sebelum di build.
- Squid 2.6 - 2.7
- Membolehkan penghapusan atau penggatian header tertentu melalui opsi http_header_access dan header_replace.
- Squid 3.0
- Membolehkan penghapusan atau penggantian selektif dari header spesifik di dalam request atau reply dengan request_header_access dan reply_header_access dan header_replace setting.
- Squid 3.1
- Menambah kemampuan 3.0 dengan pemotongan, penggantian, atau penghapusan header X-Forwarded-For-.
4. Squid Tanpa Cache
Kita bisa menggunakan squid sebagai proxy-only, tanpa membuat cache. Jadi tidak memberatkan dan mengurangi kapasitas harddisk.
Kita bisa menggunakan perintah cache access untuk membuat Squid tidak membuat cache setiap respon :
cache deny all
Pada Squid-2.7, Squid-3.1 dan sesudahnya kita juga dapat menghapus semua opsi 'cache_dir' dari squid.conf untuk mencegah pembuatan direktori cache.
Pada Squid-2.4, 2.5, 2.6, dan 3.0 kita perlu menggunakan "null" storage modul:
cache_dir null /tmp
Catatan: Perintah null cache_dir tidak mendisable caching, tapi tidak menyimpan atau membuat struktur cache. Directory (mis,/tmp) harus ada, jadi squid dapat chdir ke direktori tsb, Selain itu kita juga bisa menggunakan opsi coredump_dir .
Untuk konfigurasi Squid "null" storage modul, kita perlu meng-compile dengan command line:
--enable-storeio=null,...
5. Membatasi Besarnya File yang di Download
Kita bisa set secara global parameter reply_body_max_size. Opsi ini mengontrol besarnya HTTP message body yang akan dikirim ke cache client untuk satu request.
Jika batasan tercapai, maka secara otomatis koneksi ke klien akan terputus.
 Catatan: user-agents "buatan" ini akan tetap bisa men-download file besar melalui cache menggunakan HTTP/1.1 range requests.
To Be Continue ...
23 April 2014
Membuat VPN Menggunakan Autoscript

Saya pernah membuat VPN dengan menggunakan autoscript, tapi sudah lupa dimana saya taruh alamat scriptnya. Mumpung lagi menemukan script baru jadi langsung saja saya tulis :D.
Langsung saja scriptnya bisa didownload DISINI.
unzip openvpnauto_lovecoupon.info.zip
chmod +x ovpn_lc.sh
./ovpn_lc.sh
Dan biarkan proses berjalan hingga selesai.
Dengan sedikit berusaha kamu akan menemukan tutorialnya, tapi dalam bahasa bule ya :D Silahkan tuts DISINI. Dan bisa membuka DISINI sebagai referensi.
Ma'af, sebagian besar tulisan saya di blog ini bukan untuk pemula.
Install Website dengan Cepat

Membuat proses install website menjadi mudah dengan menggunakan script bahkan jika kita belum mempunyai pengetahuan yang mendalam tentang pembuatan website.
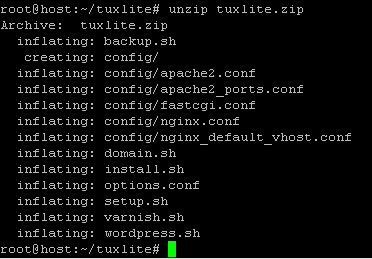
Misalnya menggunakan script Tuxlite. Bisa langsung menuju KESINI.
Tutorial cara pemasangan bisa langsung dilihat di website-nya atau merujuk kesini.
Cara lainnya yaitu dengan menggunakan NginX dengan autoscript DISINI.
Jika VPS kamu memory-nya hanya 128MB bisa mengikuti tutorial DISINI, khusus Centos.
Dan kita bisa meminimalisir DDos Attact dengan menggunakan Ddos Deflate.
Hidup memang mudah jika tahu caranya.
Dan berikutnya adalah : OpenVPN AutoInstaller.
30 Maret 2014
Cara Mudah Install LAMP di Debian 7

Masih suka bingung ketika mengkonfigurasi webserver di Debian. Pasalnya terlalu banyak paket dan modul yang harus diinstall agar supaya server bisa berjalan dengan sempurna.
Karena itu tulisan ini dibuat untuk mempermudah pekerjaan konfigurasi server (webserver) tersebut.
Langsung saja :
Install semua paket webserver (Apache, PHP, Mysql, dan Phpmyadmin) sekaligus :
apt-get install apache2 apache2.2-common mysql-server phpmyadmin php5 php5-mysql php5-common libapache2-mod-php5 php-pear
Dan modul-modul lengkapnya, lihat dulu dengan : aptitude search php5
Atau langsung saja hajar :
aptitude install php5-mysql php5-curl php5-gd php5-idn php-pear php5-imagick php5-imap php5-mcrypt php5-memcache php5-mhash php5-ming php5-ps php5-pspell php5-recode php5-snmp php5-sqlite php5-tidy php5-xmlrpc php5-xsl php5-json
Selesai !
Dan untuk beberapa keperluan, jangan lupa nyalakan :
a2enmod rewrite
Kemudian restart dan reload apache-nya :
service apache2 restart && service apache2 reload
Ini belum final, jika ada penyempurnaan akan diupdate kemudian.
Sumber: Dari SINI dan dari SINI.
Langganan:
Postingan (Atom)
Masalah Error Koneksi Printer via Jaringan Lokal
Sempat kelabakan ketika mau print via network setelah server diinstall ulang karena bermasalah. Semua setting sudan selesai dan hampir sama...
-
Membuat proses install website menjadi mudah dengan menggunakan script bahkan jika kita belum mempunyai pengetahuan yang mendalam tenta...
-
Siapa sih yang tidak kenal Sourceforge, aku juga belum lama kenal kok (mendetil maksudnya), hehehe... Gudangnya program-program free yang ha...
-
1. Membelokkan semua request ke proxy lain : cache_peer parentcache.foo.com parent 3128 0 no-query default never_direct allow all ...

